Ein Angreifer, der sich in Ihrem Netzwerk bewegt, wird im Schnitt erst nach Wochen entdeckt – oft nur, weil er selbst einen Fehler macht. Canary Tokens drehen das um: Sie legen harmlos aussehende Köder aus, und sobald jemand sie anfasst, bekommen Sie sofort eine Warnung per E-Mail oder Webhook.
Das Prinzip stammt vom Kanarienvogel im Bergwerk: Er schlägt an, bevor der Mensch etwas merkt. Für kleine und mittlere Unternehmen ist das eine der günstigsten Früherkennungsmaßnahmen überhaupt – die Basisvariante ist kostenlos und in Minuten eingerichtet.
Was sind Canary Tokens?
Ein Canary Token (auch Honeytoken genannt) ist eine Datei, ein Link oder ein Zugangsdatensatz, der keinen echten Zweck erfüllt – außer einem: Er meldet sich, sobald jemand damit interagiert. Entwickelt und kostenlos betrieben werden sie von Thinkst (canarytokens.org), der Code ist Open Source und lässt sich auch selbst hosten.
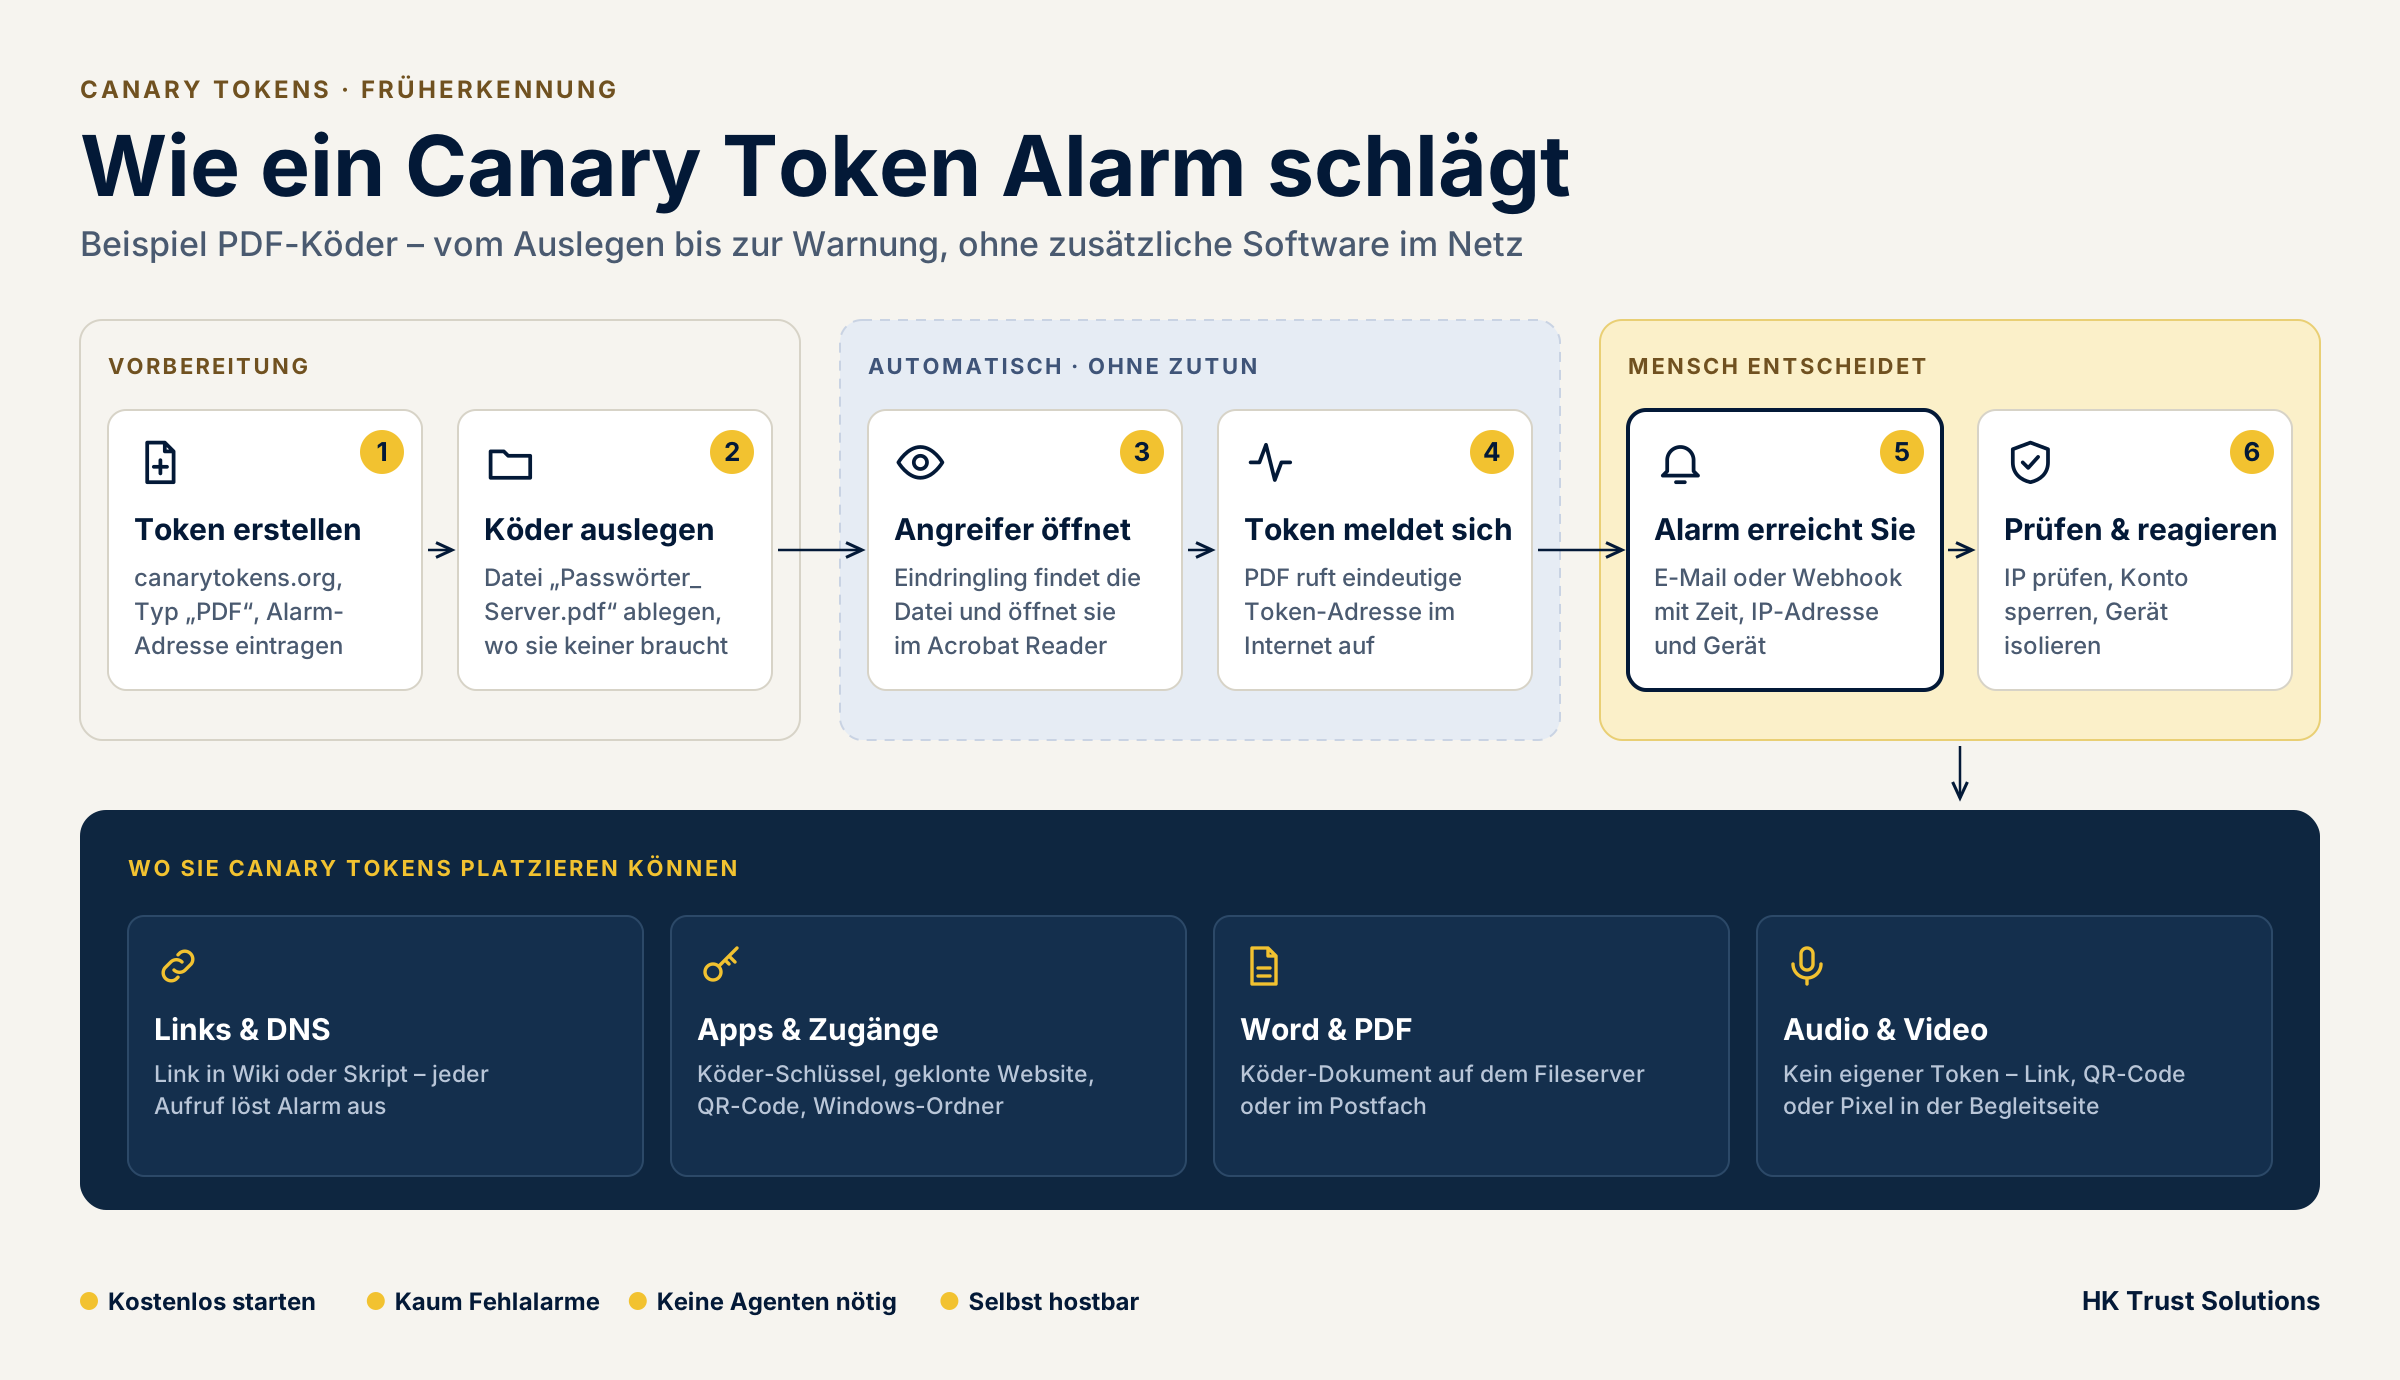
Das Funktionsprinzip ist bei allen Varianten gleich:
- Sie erzeugen einen Token und hinterlegen eine E-Mail-Adresse oder einen Webhook (z. B. Teams, Slack) für den Alarm.
- Der Token enthält eine eindeutige, nicht erratbare Adresse – eine URL oder einen DNS-Namen.
- Wird der Token geöffnet oder verwendet, löst das einen Abruf dieser Adresse aus.
- Der Canary-Server registriert den Abruf und schickt Ihnen eine Meldung mit Zeitpunkt, Quell-IP und – je nach Typ – User-Agent.
Wichtig: Jeder Token gehört an genau einen Ort. So wissen Sie bei einem Alarm sofort, wo etwas passiert ist.
Anbieter-Beispiel: Thinkst. Die südafrikanische Firma Thinkst stellt unter canarytokens.org einen kostenlosen, gehosteten Dienst bereit, der ohne Konto funktioniert. Daneben bietet Thinkst mit „Thinkst Canary“ ein kommerzielles Produkt (Hardware- und virtuelle Appliances sowie verwaltete Tokens mit zentraler Konsole), das sich für größere Umgebungen eignet.
Selbst hosten: Da die Canarytokens als Open Source veröffentlicht sind (GitHub-Projekt von Thinkst), können Sie den Dienst auch auf eigener Infrastruktur betreiben. Das ist sinnvoll, wenn Alarmdaten im Haus bleiben sollen oder Angreifer die bekannten Muster der öffentlichen Instanz nicht erkennen dürfen.
- Technik: Die Anwendung läuft als Docker-Container (Docker Compose) mit Datenbank-Backend auf einem kleinen Linux-Server oder einer VM.
- Voraussetzungen: eine eigene Domain, die per DNS auf den Server verweist, eine öffentlich erreichbare IP-Adresse sowie ein Mailversand (SMTP) oder Webhook für die Alarme.
- Sicherheit: Der Server muss selbst gehärtet und aktuell gehalten werden – ein verwundbarer Token-Server wäre ein Risiko statt Schutz. Den Server am besten in einer eigenen Netzzone betreiben.
- Aufwand: Rechnen Sie mit etwas Einrichtungs- und laufendem Pflegeaufwand; dafür gibt es keine Abhängigkeit vom externen Dienst. Die genaue Anleitung steht in der Dokumentation des Projekts.
Wofür braucht man das?
Canary Tokens erkennen Vorfälle, die klassische Schutzmechanismen wie Firewall und Virenscanner nicht melden – weil der Angreifer sich bereits innerhalb des Netzes bewegt und nur legitime Werkzeuge nutzt. Typische Einsatzszenarien:
- Kompromittiertes Postfach oder Konto: Ein Köder-Dokument im Postfach oder auf dem Fileserver verrät, wenn jemand dort stöbert.
- Datenabfluss: Ein Dokument, das nach einem Diebstahl irgendwo geöffnet wird, meldet seinen neuen Standort.
- Cloud-Zugangsdaten im Repository oder auf dem Server: Gefälschte Zugangsschlüssel lösen Alarm aus, sobald sie ausprobiert werden.
- Phishing-Kopien Ihrer Website: Ein Token im Quelltext meldet, wenn Ihre Seite auf fremden Servern nachgebaut wird.
- Insider-Risiko: Ein verlockend benanntes Dokument (z. B. „Gehaltsliste“) zeigt, wer sich dafür interessiert.
Der große Vorteil: Es gibt kaum Fehlalarme. Ein echter Mitarbeiter hat keinen Grund, die Datei „Admin-Passwörter_alt.docx“ zu öffnen – jeder Alarm verdient daher Aufmerksamkeit.
Canary Links: der einfachste Token
Der Web-Bug bzw. Canary Link ist ein Link, der eine Meldung auslöst, sobald er aufgerufen wird. Er ist die Grundlage fast aller anderen Varianten.
So funktioniert es: Sie erhalten eine URL mit eindeutiger Kennung. Jeder Aufruf – per Klick, Skript oder automatischem Link-Scanner – wird protokolliert. Optional erfasst ein kleines JavaScript zusätzliche Details wie Browser und Betriebssystem. Ein Link-Aufruf liefert immer IP-Adresse, Zeitstempel und User-Agent.
Typische Einsatzorte:
- Als Link in einer Wiki-Seite (z. B. Confluence), die eigentlich niemand benötigt: „Admin-Zugänge“, „VPN-Backup“
- In einer Textdatei oder Notiz auf einem Server
- In einer E-Mail an ein Postfach, das nur als Falle dient
- Als Verweis in Quelltext oder Konfigurationsdateien
Variante „DNS-Token“: Statt einer URL erzeugt der Token einen Hostnamen. Schon die bloße Auflösung des Namens löst den Alarm aus – praktisch für Konfigurationsdateien, Skripte und Datenbankeinträge, bei denen niemand einen Browser öffnet.
Zu beachten: E-Mail-Gateways und Sicherheitslösungen rufen Links oft automatisch ab, um sie zu prüfen. Das kann einen Alarm ohne menschlichen Zugriff auslösen. Platzieren Sie Link-Tokens deshalb bevorzugt dort, wo keine automatische Prüfung stattfindet, und werten Sie User-Agent und IP-Adresse bei jedem Alarm kritisch aus.
Canary Tokens in Apps und Zugangsdaten
Neben Links gibt es Tokens, die sich in Anwendungen und Cloud-Umgebungen verstecken. Hier eine Auswahl der für den Mittelstand relevantesten:
| Token | Was es ist | Wann der Alarm kommt |
|---|---|---|
| AWS-Zugangsschlüssel | Gefälschter Access Key samt Secret | Sobald jemand den Schlüssel gegen AWS verwendet |
| Cloned Website | Token im Quelltext Ihrer Webseite | Wenn Ihre Seite auf einer fremden Domain geladen wird (z. B. Phishing-Kopie) |
| QR-Code | QR-Code mit hinterlegter Token-URL | Sobald der Code gescannt wird |
| Windows-Ordner | Ordner mit Token-Konfiguration | Wenn der Ordner im Windows-Explorer geöffnet wird |
| Sensitive Command | Token, der beim Ausführen eines bestimmten Programms (z. B. whoami) auslöst | Sobald ein Angreifer typische Aufklärungsbefehle nutzt |
| Datenbank-Dump (MySQL) | Köder-SQL-Datei | Wenn der Dump importiert wird |
| Kubeconfig / WireGuard | Gefälschte Konfigurationsdateien | Wenn jemand die Konfiguration verwendet |
| Eigenes Bild | Bild mit Tracking-Pixel | Wenn das Bild geladen wird |
Praxisbeispiel: Ein Entwickler legt versehentlich Cloud-Schlüssel in ein Git-Repository. Ein Angreifer, der das Repository kopiert, probiert den Schlüssel aus – und Sie wissen noch am selben Tag, dass jemand Zugriff auf Ihren Code hat. Die gefälschten Schlüssel selbst haben keinerlei Rechte.
Word- und PDF-Dokumente als Köder
Dokument-Tokens sind die anschaulichste Variante: Eine ganz normale Datei, die beim Öffnen heimlich Kontakt zum Canary-Server aufnimmt.
Word (.docx, auch Excel): In der Datei ist eine Referenz auf eine externe Ressource eingebettet. Öffnet jemand das Dokument mit Word, wird diese Ressource nachgeladen – der Abruf löst den Alarm aus. Es ist keine Aktivierung von Makros nötig. Zusätzlich gibt es eine Makro-Variante (.docm), die aber mehr Warnmeldungen provoziert und seltener sinnvoll ist.
PDF: Das PDF enthält eine Aktion, die beim Öffnen in Adobe Acrobat Reader eine Anfrage auslöst. Bei vielen anderen PDF-Betrachtern, etwa Browser-Viewern, funktioniert das nicht zuverlässig.
Eigene Dokumente verwenden: Sie können eine vorhandene Datei hochladen, damit der Köder unauffällig aussieht. Der Dateiname ist entscheidend: Er sollte Neugier wecken, ohne dass ihn Ihre Mitarbeiter im Alltag brauchen.
Gute Dateinamen und Ablageorte:
Passwörter_Server_2024.docxim Admin-Bereich des FileserversGehaltsliste_Geschäftsführung.pdfin einem VerwaltungsordnerBackup-Zugangsdaten.docxim Postfach eines selten genutzten Kontos
Grenzen: Der Alarm entsteht nur, wenn das Gerät beim Öffnen online ist und die Anwendung externe Inhalte laden darf. Ist der geschützte Modus von Word aktiv, wird die Ressource oft erst nach „Bearbeitung aktivieren“ geladen. Ein Angreifer, der die Datei nur offline ansieht oder in einer isolierten Umgebung öffnet, löst nichts aus. Cloud-Speicher mit automatischer Vorschau und Virenscan können außerdem Fehlalarme verursachen – daher lieber auf lokalen Fileservern ablegen.
Audio und Video: was geht – und was nicht
Ehrlich gesagt: Einen klassischen „Audio-Canary-Token“, bei dem eine MP3-Datei beim Abspielen selbst Alarm schlägt, gibt es nicht. Audio- und Video-Dateien können von sich aus keine Verbindung ins Internet aufbauen; Player führen eingebettete Inhalte nicht aus wie Word oder Acrobat.
Trotzdem lassen sich Aufnahmen überwachen – über den Weg, auf dem sie veröffentlicht oder weitergegeben werden:
- Token-Link in der Beschreibung: Bei Podcasts, Videokonferenz-Aufzeichnungen oder Schulungsvideos auf dem internen Portal legen Sie neben der Datei eine Begleitnotiz mit einem Canary Link ab („Transkript“, „Anlagen zur Aufnahme“).
- Tracking-Pixel auf der Abspielseite: Wird die Aufnahme auf einer eigenen Webseite oder Intranet-Seite angeboten, meldet ein eingebettetes Token-Bild jeden Seitenaufruf.
- QR-Code in Video oder Folien: Ein QR-Code im Bild wird beim Scannen zum Alarm – sinnvoll, wenn vertrauliche Aufnahmen kopiert und woanders gezeigt werden.
- Wasserzeichen (Watermarking): Zur Herkunftsermittlung hilft ein individuelles hörbares oder unhörbares Wasserzeichen pro Empfänger. Das ist aber ein anderes Verfahren als Canary Tokens und braucht spezielle Software.
Für die meisten KMU-Szenarien sind Dokumente, Links und Zugangsdaten deutlich wirkungsvoller als der Umweg über Audio.
Grenzen, Datenschutz und Best Practices
Canary Tokens sind ein Frühwarnsystem, kein Schutzschild. Sie ersetzen weder Endpoint Protection noch Backup oder Patch-Management.
Grenzen
- Erfahrene Angreifer können Tokens erkennen und meiden, besonders bei der öffentlichen Thinkst-Instanz mit bekannten Mustern. Für hohe Anforderungen empfiehlt sich Self-Hosting.
- Der Alarm kommt nur, wenn das Gerät online ist und der Abruf nicht blockiert wird.
- Ohne definierten Reaktionsprozess ist ein Alarm wertlos.
Datenschutz
- Ein Alarm enthält IP-Adresse und Geräteinformationen des Auslösers. Das betrifft auch Ihre eigenen Mitarbeiter.
- Setzen Sie Tokens zur Angriffserkennung ein, nicht zur Mitarbeiterkontrolle. Prüfen Sie die Einbindung des Betriebsrats und die Dokumentation im Verzeichnis der Verarbeitungstätigkeiten.
- Eine Rechtsberatung ersetzt dieser Beitrag nicht.
Best Practices
- Pro Ablageort genau ein Token, mit aussagekräftiger Notiz (z. B. „Fileserver \\FS01\Verwaltung\Gehaltsliste“).
- Alarme an ein Postfach oder einen Kanal senden, der überwacht wird – nicht an eine Einzelperson im Urlaub.
- Vorab festlegen, was bei einem Alarm passiert: IP prüfen, Konto sperren, Gerät isolieren.
- Tokens zu „attraktiven“ Zielen platzieren: Admin-Freigaben, Backups, Entwicklungsumgebungen.
- Eingeweihte Personen (IT, Geschäftsführung) kennen die Orte; alle anderen nicht.
- Tokens regelmäßig testen und bei Umbauten neu platzieren.
Fazit
Canary Tokens sind günstig, schnell eingerichtet und liefern genau das, was in vielen Unternehmen fehlt: ein Signal, dass etwas nicht stimmt, bevor der Schaden groß ist. Besonders wirksam sind Dokument-Tokens (Word, PDF), Zugangsdaten-Köder und Canary Links an Orten, die im Alltag niemand braucht.
Wir von HK Trust Solutions unterstützen Sie dabei, Tokens sinnvoll zu platzieren, Alarmwege einzurichten und Reaktionsprozesse festzulegen – passend zu Ihrer IT-Umgebung. Sprechen Sie uns an: +49 7721 402 414 0 oder über hk-ts.de.